Cadenas atacadas: hackers desatan incendios y arruinan alimentos en supermercados de Francia, Bélgica y Países Bajos
París, 12 de octubre. Ocho cadenas minoristas en Francia, Bélgica y los Países Bajos sufrieron una oleada de ciberataques en la madrugada del lunes 12 de octubre que dejó tiendas en llamas, cámaras frigoríficas fuera de control y millones de euros en pérdidas, según reportes de Reuters y la agencia AFP.
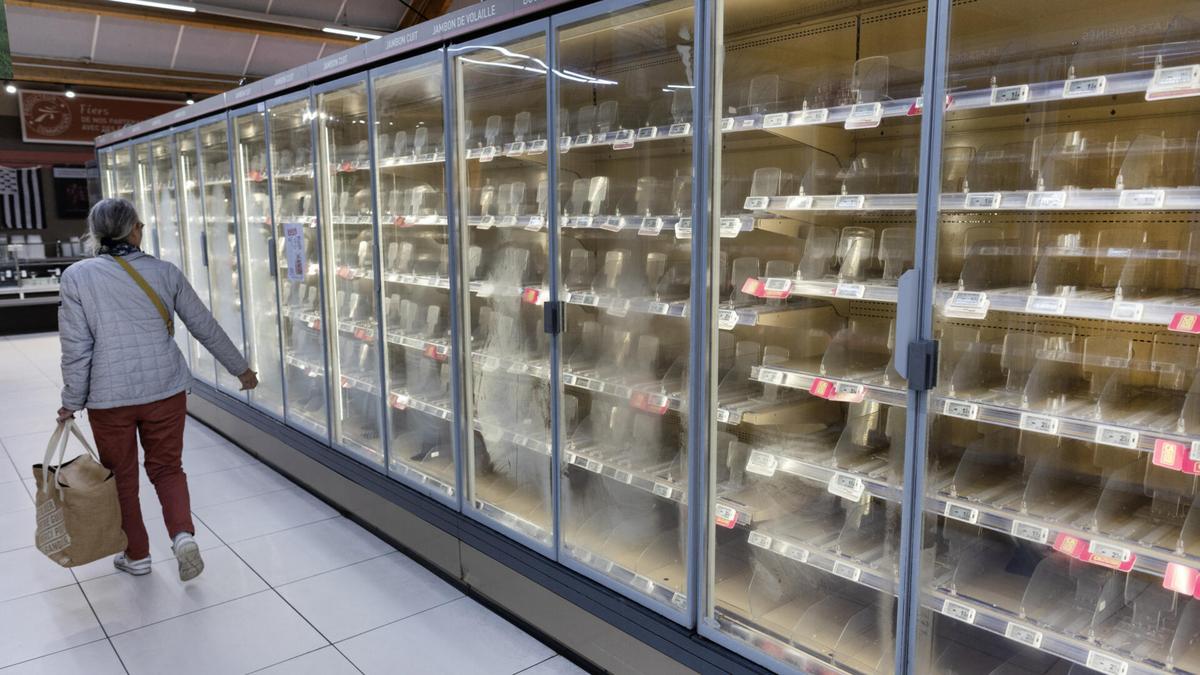
En Francia, cientos de establecimientos registraron subidas anómalas de la temperatura en los frigoríficos, un fallo que en varios casos derivó en incendios y una pérdida masiva de alimento fresco. En Bélgica y Países Bajos las consecuencias fueron distintas pero igualmente graves: en supermercados Delhaize y Albert Heijn se manipuló la fijación de precios, se interrumpieron aplicaciones de compra y se alteraron sistemas de abastecimiento, según comunicados de las propias empresas y periodistas de Le Monde.
Lo que hoy parece claro es que no se trató de un simple fallo técnico. Las alteraciones —remotas y coordinadas— señalan la acción de actores con conocimientos suficientes para acceder a sistemas conectados al internet de las cosas: cámaras de refrigeración, terminales de punto de venta y plataformas de gestión logística. Las autoridades competentes, incluida la agencia francesa de seguridad informática ANSSI y los servicios de ciberseguridad de Bélgica y Países Bajos, han abierto investigaciones, informa AFP.
El impacto no es solo económico. Cuando una nevera se convierte en cuchillo: miles de familias pierden productos frescos que podrían alimentar a barrios enteros y trabajadores de tiendas deben afrontar turnos caóticos y riesgos físicos. Además, la manipulación de precios y aplicaciones golpea al consumidor promedio, especialmente a quienes dependen de ofertas y compras en línea por falta de tiempo o movilidad.
Este ataque desnuda una fragilidad conocida pero subestimada: la hiperconectividad de la venta minorista sin las defensas adecuadas. La multinacional Ahold Delhaize, propietaria de Albert Heijn y Delhaize, explicó a Reuters medidas de recuperación, pero el episodio plantea preguntas sobre quién asume la responsabilidad cuando el abastecimiento y la seguridad alimentaria pasan por redes privadas y servicios tercerizados.
Desde una perspectiva pública, la lección es doble. Primero, las infraestructuras críticas, aunque sean privadas, requieren normas y supervisión más estrictas: controles de acceso, actualizaciones obligatorias, y auditorías de proveedores de software y hardware. Segundo, hay un coste social que no aparece en los balances corporativos: el desperdicio alimentario y la inseguridad de trabajadores y consumidores.
Los expertos citados por Reuters y AFP alertan que este tipo de ataques tiende a multiplicarse si no hay respuesta coordinada a nivel europeo. La política pública puede y debe intervenir: inversión en ciberdefensa, protocolos compartidos entre países, y fondos para modernizar sistemas en pequeñas y medianas tiendas que no tienen equipos de seguridad.
En lo inmediato, la prioridad es reparar sistemas, ayudar a los empleados y compensar a los consumidores afectados. En lo estructural, toca exigir transparencia sobre cómo ocurrió y quién fue responsable, y reforzar reglas que protejan los servicios esenciales. Como recuerda Le Monde, la tecnología está para servirnos, no para convertir la compra de la cena en una ruleta rusa digital.