Apps de emergencia hackeadas: Rusia y Ucrania se acusan tras falsas alertas
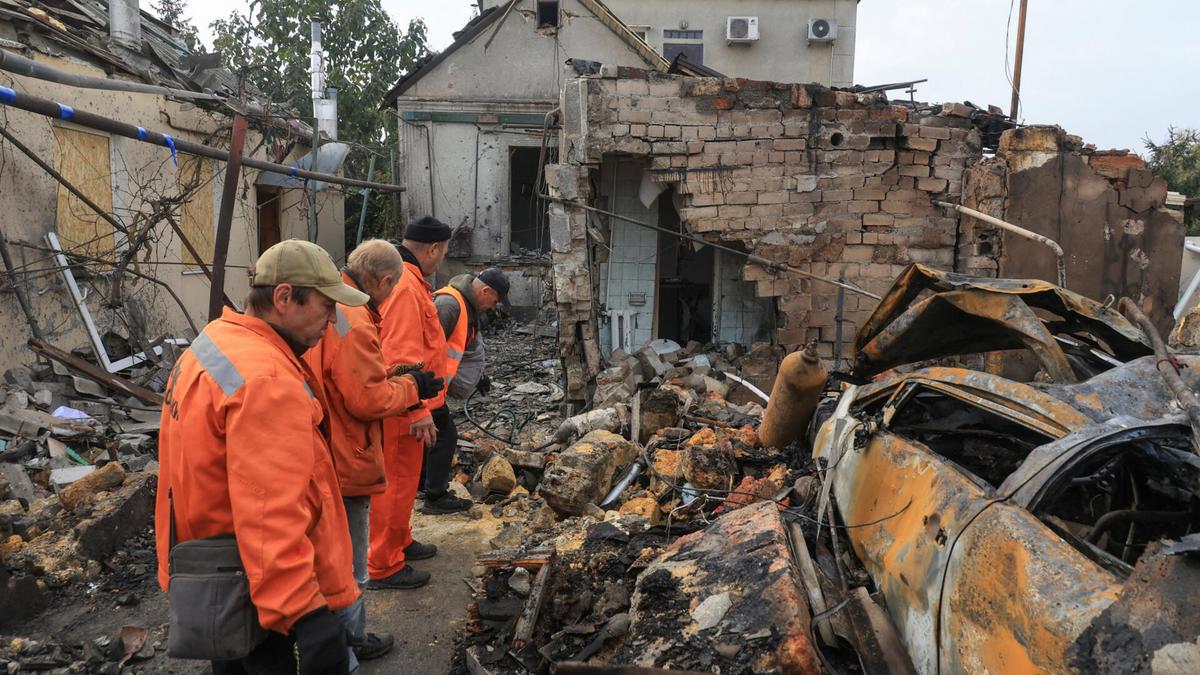
Kiev y Moscú informaron este lunes 2 de noviembre que sus aplicaciones oficiales de alerta de emergencia fueron manipuladas, enviando mensajes que advertían a la población sobre supuestos ataques aéreos, químicos y nucleares. La confusión llegó poco después de que expirara la frágil tregua localizada en Oleshky, Jersón, en el sur de Ucrania, ahora bajo control ruso, y desencadenó un intercambio de acusaciones que Reuters y la BBC han seguido de cerca.
El Gobierno ucraniano atribuyó el incidente a una acción deliberada desde territorio ruso, mientras que Moscú replicó señalando posibles fallos técnicos o acciones de grupos vinculados a Kiev. Ninguna de las dos partes aportó por ahora pruebas públicas concluyentes, y la comunidad internacional reclama transparencia. La agencia Reuters cita a funcionarios ucranianos que subrayaron la intención de “sembrar pánico”, mientras que la cobertura de la BBC recoge la versión rusa que apunta a vulnerabilidades en la gestión de las plataformas.
Más allá del intercambio diplomático, lo que quedó a la vista fue el impacto inmediato sobre la población: llamadas masivas a servicios de emergencias, desplazamientos hacia refugios y horas de ansiedad en ciudades y pueblos afectados. Para muchas familias, la confianza en las herramientas que deben protegerlas quedó erosionada. El Kyiv Independent documentó testimonios de ciudadanos que abandonaron sus casas con lo puesto tras recibir las alertas, y expertos en seguridad consultados por varios medios advierten sobre el peligro de que estos sistemas, mal gestionados, pasen de ser salvavidas a fuentes de pánico.
El episodio expone varias fallas estructurales. En primer lugar, la dependencia creciente de aplicaciones y notificaciones digitales exige protocolos de autenticación y auditorías continuas, algo que parece faltar o ser insuficiente en ambos lados del conflicto. En segundo lugar, la polarización informativa convierte cualquier suceso técnico en arma política: sin mecanismos independientes de verificación, la narrativa oficial será difícil de rebatir para la ciudadanía.
Desde una perspectiva de políticas públicas, la lección es clara y urgente: es imprescindible auditar los sistemas de alerta, exigir transparencia sobre los incidentes y crear canales alternativos de información que no dependan de una sola plataforma. Instituciones como la Unión Europea y organismos de seguridad cibernética han llamado a fortalecer las defensas y a colaborar en la investigación, según reportes de la BBC.
Un riesgo adicional es que episodios como este refuercen la desconfianza hacia medidas legítimas de protección civil. No todo lo que suene alarmante es manipulación, y no toda falla técnica es intencional, pero la mezcla de guerra informática y guerra de narrativas complica la vida cotidiana de la gente común: escuelas que cierran por miedo, mercados que vacían sus estanterías y trabajadores que no pueden desplazarse por temor a ataques inexistentes.
Los analistas consultados por Reuters insisten en que una respuesta responsable debe combinar investigación forense digital, sanciones a actores identificados y —sobre todo— medidas para reconstruir la credibilidad de los sistemas de alerta. Desde el ámbito local, activistas y organizaciones de la sociedad civil piden capacitación y canales de comunicación comunitarios que expliquen a la población qué hacer ante una alerta falsa, reduciendo así el daño social cuando ocurran fallos.
En medio de las acusaciones cruzadas, lo que permanece es la vulnerabilidad de ciudadanos atrapados entre decisiones políticas y fallos tecnológicos. Si las aplicaciones que prometen protegernos pueden convertirse en instrumentos de alarma falsa, las autoridades tienen la obligación concreta de explicarlo, responsabilizar a los culpables y garantizar que la próxima vez la sirena sea motivo real para buscar refugio, no para dudar de si creer o no a quienes gobiernan.
Fuente: Reuters, BBC y Kyiv Independent.