Hackers alteran frío en supermercados europeos y ponen en riesgo alimentos
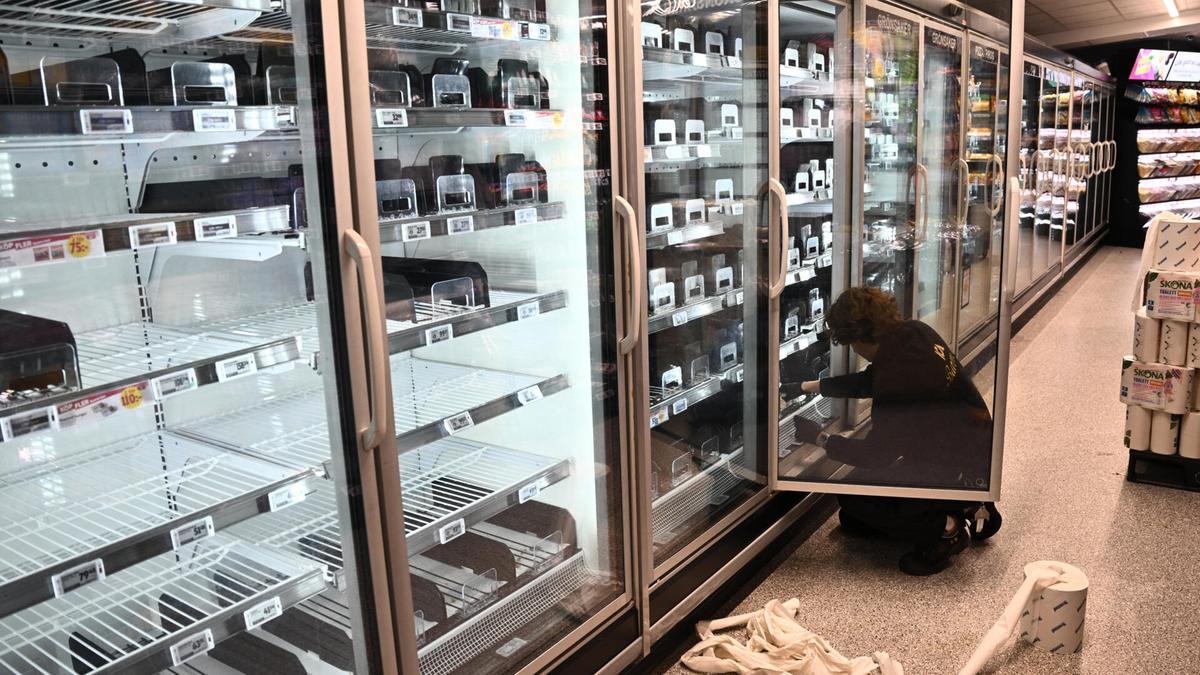
A primera hora del lunes 2 de noviembre, tiendas y supermercados de al menos siete países europeos, entre ellos Bélgica, Luxemburgo, Finlandia, Estonia y Suecia, registraron un aumento repentino de la temperatura en sus cámaras frigoríficas y congeladores. Según Europol y la agencia europea de ciberseguridad ENISA, se trata de un aparente ciberataque dirigido a los sistemas de control de refrigeración que deja en evidencia la fragilidad de una infraestructura esencial.
El suceso remite a un episodio similar ocurrido en Francia el pasado octubre, que según el Ministerio del Interior francés provocó la pérdida masiva de alimentos y, en algunos casos, incendios. Aquella experiencia debería haber sido una alarma para reforzar la protección de estas redes; sin embargo, los hechos de este martes muestran que las medidas fueron insuficientes.
Fuentes policiales consultadas por este diario indican que los atacantes habrían tomado control remoto de equipos conectados a internet, conocidos como dispositivos del Internet de las cosas, y alteraron sus parámetros de temperatura. El impacto no es solo económico, explican especialistas de ENISA, sino sanitario: alimentos descongelados que vuelven a congelarse pueden generar brotes y obligar a retirar productos del mercado.
Detrás de la noticia hay rostros concretos. Empleados de tiendas pequeñas denuncian pérdidas que para su negocio equivalen a semanas de facturación. Consumidores cuentan la incertidumbre de revisar bolsas y heladeras, y comunidades locales temen que el coste de estas fallas acabe trasladándose a precios más altos.
La responsabilidad no es solo de los ciberdelincuentes. Hay una falla estructural en cómo se regula y protege la cadena alimentaria digitalizada. Europol y expertos en seguridad recuerdan la necesidad de protocolos obligatorios de segregación de redes, actualizaciones periódicas, y planes de contingencia que prioricen la seguridad alimentaria. Desde el punto de vista público, hacen falta inspecciones obligatorias y apoyo técnico a las pymes para cerrar la brecha entre grandes cadenas y pequeños comercios.
La política también tiene tarea. Los gobiernos deben acelerar normas que obliguen a fabricantes y operadores a aplicar estándares de ciberseguridad en equipos industriales. Asimismo, la Comisión Europea, según fuentes comunitarias, estudia medidas de respuesta coordinada para evitar efectos en cadena entre estados miembros.
Mientras se esclarecen responsabilidades y se investigan las intrusiones, consumidores y trabajadores quedan expuestos. Es el momento de actuar con urgencia y con justicia: reforzar controles, sancionar negligencias y ayudar a los pequeños negocios a proteger lo que alimenta a sus comunidades.
Fuentes: Europol, ENISA y comunicados de autoridades nacionales.